Como o líder de segurança pode conectar inovação, governança, proteção de dados e resultados de negócio.
A Inteligência Artificial está modificando produtos, processos, atendimento, análise de dados e modelos de negócio. Essa transformação também está mudando o papel do CISO, que precisa deixar de ser visto apenas como o responsável pela infraestrutura de segurança.
Na era da IA, o CISO deve atuar como um líder estratégico de risco, confiança e resiliência. Sua responsabilidade é ajudar a empresa a adotar novas tecnologias sem comprometer dados, operações, conformidade ou reputação.
Esse desafio exige equilíbrio. A organização precisa inovar com velocidade, mas não pode ignorar riscos relacionados à privacidade, segurança, terceiros, propriedade intelectual e continuidade. O CISO deve participar dessas decisões desde a fase de planejamento, e não apenas depois que a solução já foi implementada.
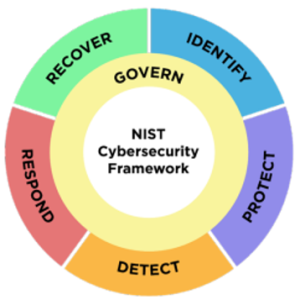
O NIST Cybersecurity Framework 2.0 reforça essa mudança ao incluir a função Govern. A atualização destaca que cybersecurity é um risco empresarial que deve ser considerado pela alta liderança ao lado de riscos financeiros, operacionais e reputacionais.
https://nvlpubs.nist.gov/nistpubs/CSWP/NIST.CSWP.29.pdf
De especialista técnico a líder estratégico
O CISO precisa traduzir riscos técnicos em impactos de negócio. Em vez de apresentar somente números de vulnerabilidades, deve mostrar como determinado risco pode afetar receita, produção, contratos, clientes ou objetivos estratégicos.
Essa comunicação é essencial para garantir orçamento, prioridade e apoio da liderança. Quando a segurança é apresentada como parte da resiliência empresarial, o tema deixa de ser tratado apenas como despesa de TI.
A função Govern do NIST também reforça a necessidade de papéis, responsabilidades e autoridades bem definidos. A liderança precisa saber quem responde pelos riscos, quem aprova exceções e quem tem autoridade para tomar decisões durante um incidente.
Governança de IA
Uma das principais responsabilidades do CISO será ajudar a criar uma governança para o uso de IA. Essa governança deve abranger ferramentas utilizadas internamente, aplicações desenvolvidas pela empresa e serviços fornecidos por terceiros.
O programa precisa definir quais dados podem ser inseridos em sistemas de IA, quais aplicações estão autorizadas e quais casos exigem avaliação adicional. Também deve estabelecer controles para retenção, acesso, monitoramento e descarte de informações.
A avaliação de fornecedores se torna ainda mais importante. A empresa precisa entender como os dados são tratados, onde ficam armazenados, quais controles existem e quais responsabilidades estão previstas em contrato.
A governança também deve considerar respostas incorretas, vazamentos, manipulação de modelos, ataques de prompt injection e uso indevido de resultados. A NIST identifica riscos específicos da IA Generativa relacionados a privacidade, integridade da informação, conteúdo falso e deepfakes.
Segurança como facilitadora da inovação
O CISO não deve ser visto como o profissional que simplesmente bloqueia novas tecnologias. Seu papel é criar condições para que a inovação aconteça com previsibilidade e controle.
Uma abordagem baseada em risco permite diferenciar usos de baixo impacto de aplicações que envolvem dados sensíveis, decisões críticas ou acesso a sistemas importantes. Assim, a empresa pode acelerar iniciativas seguras e aplicar controles mais rigorosos onde o risco for maior.
O CISO também deve apoiar a criação de ferramentas autorizadas, padrões de arquitetura, processos de aprovação e treinamentos. Quando os colaboradores têm alternativas seguras, a organização reduz o uso de aplicações não supervisionadas.
Indicadores para a alta liderança
A atuação estratégica precisa ser acompanhada por indicadores relevantes. Alguns exemplos são o tempo de resposta a incidentes, a cobertura de ativos críticos, a exposição de terceiros, a quantidade de aplicações de IA avaliadas e o percentual de usuários protegidos por autenticação multifator.
Também é importante medir a evolução dos riscos prioritários, o cumprimento de planos de ação e a capacidade de recuperação de serviços críticos.
Esses indicadores ajudam o conselho e a diretoria a entender se os investimentos estão reduzindo riscos reais. O objetivo não é criar relatórios complexos, mas apoiar decisões melhores.
O futuro do CISO
O CISO da era da IA precisa combinar conhecimento técnico, visão empresarial e capacidade de comunicação. Ele deve compreender a tecnologia, mas também os objetivos, processos e riscos que sustentam o negócio.
A segurança precisa estar presente nas decisões sobre inovação, transformação digital e crescimento. Quando isso acontece, cybersecurity deixa de ser um mecanismo de contenção e passa a ser uma vantagem competitiva.
O CISO pode contar com a Sempre Safe para fortalecer a estratégia de cybersecurity da empresa na era da Inteligência Artificial. Apoiamos a liderança na identificação de riscos, definição de políticas, proteção de dados e adoção segura de novas tecnologias, sempre conectando segurança aos objetivos do negócio. Fale com a Sempre Safe e conte com especialistas e soluções para transformar cybersecurity em um diferencial estratégico para sua organização.